HIT Communications España
Ciberseguridad empresarial para empresas
La ciberseguridad empresarial es el conjunto de estrategias, procesos, controles y tecnologías diseñados para proteger los activos digitales de una organización: datos, usuarios, redes, dispositivos, aplicaciones, servicios cloud e infraestructura crítica.
Protección de Redes, Endpoints y Usuarios
Reduce el riesgo de interrupciones, fugas y accesos no autorizados
Una seguridad deficiente incrementa el riesgo de interrupciones, fuga de información, ransomware, accesos no autorizados y daños reputacionales.
Monitorización y SOC Gestionado
La directiva NIS2 exige gestionar los riesgos con medidas técnicas y organizativas
Según el INCIBE, la directiva NIS2 exige a las entidades afectadas gestionar los riesgos de ciberseguridad mediante medidas técnicas, operativas y organizativas, además de notificar incidentes significativos.
Cumplimiento y Mejora Continua
Evalúa la seguridad de tu empresa
HIT Communications acompaña a empresas en España que necesitan ciberseguridad empresarial, SOC gestionado, auditorías, cumplimiento normativo, monitoreo continuo y respuesta ante incidentes.
01
Diagnóstico y evaluación de riesgos
02
Protección de redes, endpoints y usuarios
03
Monitorización y SOC gestionado
04
Gestión de vulnerabilidades y respuesta ante incidentes
05
Cumplimiento y mejora continua
Protección de Activos Digitales
Qué es la ciberseguridad empresarial
La ciberseguridad empresarial es el conjunto de estrategias, procesos, controles y tecnologías diseñados para proteger los activos digitales de una organización: datos, usuarios, redes, dispositivos, aplicaciones, servicios cloud e infraestructura crítica.
Desde una perspectiva de negocio, esta solución responde a un problema clave: la creciente dependencia de entornos digitales, servicios cloud, usuarios remotos y aplicaciones críticas. Una seguridad deficiente incrementa el riesgo de interrupciones, fuga de información, ransomware, accesos no autorizados y daños reputacionales.
En España, este ámbito se vincula estrechamente con la resiliencia y el cumplimiento normativo. Según el INCIBE, la directiva NIS2 exige a las entidades afectadas gestionar los riesgos de ciberseguridad mediante medidas técnicas, operativas y organizativas, además de notificar incidentes significativos. HIT Communications ofrece servicios especializados en seguridad NIS2, cumplimiento normativo y SOC gestionado para el mercado B2B en España.
ciberseguridad para empresasseguridad informática empresarialSOC gestionado
Riesgos sin Enfoque Estructurado
Riesgos que reduce una estrategia de ciberseguridad empresarial
Sin un enfoque estructurado de seguridad, una organización enfrenta:
- 01Ataques de ransomware, malware o phishing y accesos no autorizados a sistemas corporativos.
- 02Pérdida o exposición de datos sensibles y vulnerabilidades no detectadas en aplicaciones o redes.
- 03Interrupciones en sistemas críticos y falta de visibilidad sobre eventos de seguridad.
- 04Respuesta lenta ante incidentes y riesgos asociados a la cadena de suministro TIC.
- 05Incumplimiento de requisitos regulatorios con impacto económico y reputacional.
Un incidente afecta directamente las ventas, la continuidad operativa, el cumplimiento normativo y la confianza de los clientes.
Modelo por Frentes
Alcance de una solución de ciberseguridad empresarial
Una solución adecuada se diseña considerando el tamaño de la organización, el nivel de exposición, la criticidad de los activos y los requisitos regulatorios. Su alcance se organiza en cinco frentes:
seguridad cloudprotección de endpointsauditoría de ciberseguridad
0101
Diagnóstico y evaluación de riesgos
Identificación de activos críticos, controles existentes, brechas y prioridades de protección.
0202
Protección de redes, endpoints y usuarios
Controles para reducir riesgos en dispositivos, accesos, red corporativa y servicios cloud.
0303
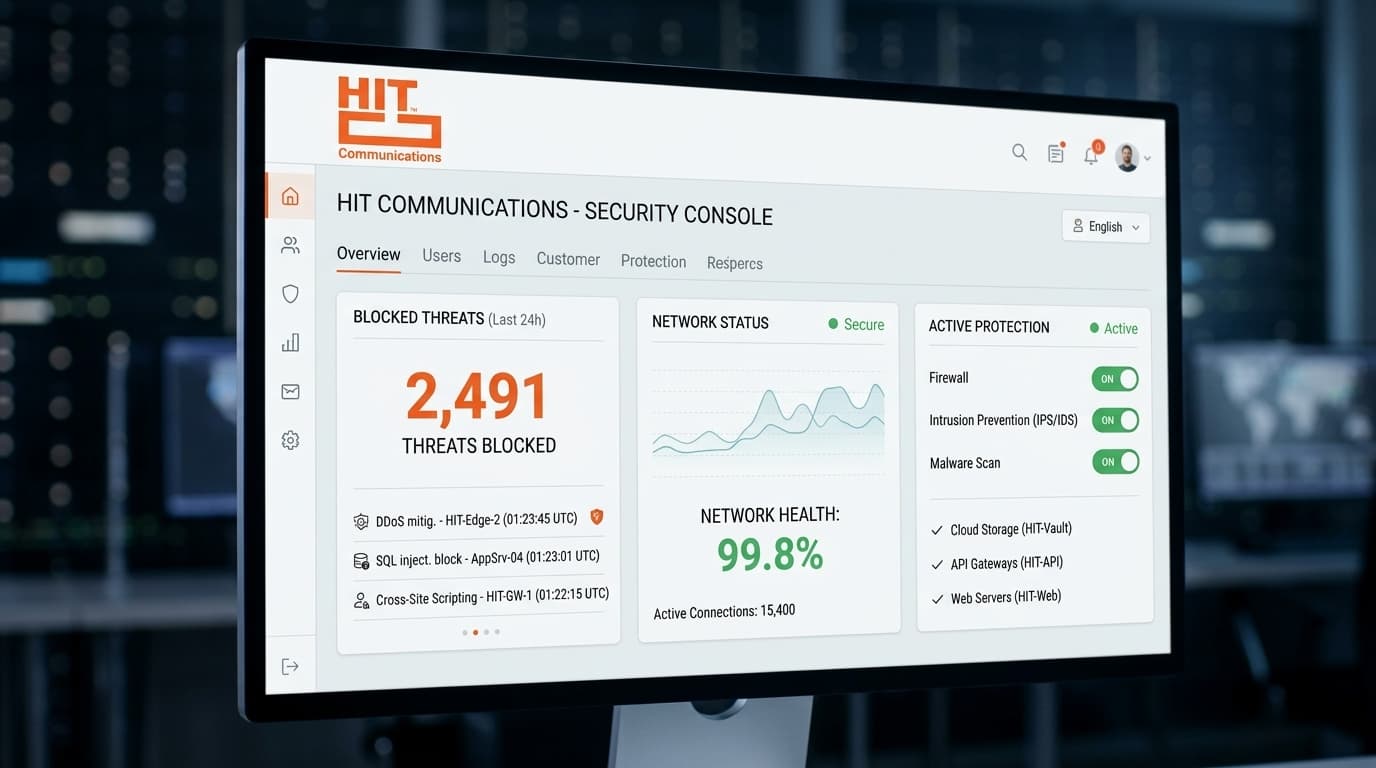
Monitorización y SOC gestionado
Detección de eventos, análisis de alertas y coordinación de respuestas mediante un SOC profesional.
0404
Gestión de vulnerabilidades y respuesta ante incidentes
Identificación, priorización de vulnerabilidades y protocolos de actuación ante amenazas.
0505
Cumplimiento y mejora continua
Generación de reportes, evidencias y planes de acción para fortalecer la postura de seguridad y facilitar auditorías bajo marcos como NIS2.
Modelo Operativo
Cómo opera el servicio en la práctica
El servicio inicia con una evaluación integral del entorno tecnológico (activos, usuarios, endpoints, redes, aplicaciones y servicios cloud). A partir de este diagnóstico, se define el modelo de protección y monitoreo. En la operación diaria, incluye:
- 01Monitoreo constante de eventos de seguridad y priorización de alertas.
- 02Revisión de vulnerabilidades, protección de endpoints y control de accesos.
- 03Escalamiento de incidentes y elaboración de reportes ejecutivos y técnicos.
- 04Acompañamiento ante auditorías, revisión periódica de riesgos y seguimiento de mejoras.
Este enfoque transforma la seguridad en un proceso continuo, medible y alineado con los objetivos del negocio.
Alcance, límites y responsabilidades
Alcance estándar
Diagnóstico, monitoreo, SOC gestionado, protección de endpoints, gestión de vulnerabilidades, soporte, respuesta ante incidentes y acompañamiento en cumplimiento.
Soluciones Complementarias
Análisis forense avanzado, remediación completa de infraestructura, pruebas de penetración y asesoría legal o de crisis.
Proveedor
Operar servicios contratados, analizar eventos, comunicar hallazgos, recomendar acciones y generar reportes técnicos.
Cliente
Facilitar información del entorno, habilitar accesos autorizados, aprobar cambios y ejecutar acciones internas según sus políticas.
Criterios de Selección
Cómo elegir una solución de ciberseguridad empresarial
Elegir la solución adecuada requiere evaluar criterios operativos reales más allá de la cantidad de herramientas:
cumplimiento NIS2monitorización de seguridadgestión de vulnerabilidades
- 01Experiencia probada en entornos empresariales y capacidad de diagnóstico de riesgos.
- 02Servicios consolidados de SOC gestionado, monitoreo continuo y respuesta ante incidentes.
- 03Cobertura integral en protección de endpoints, redes, aplicaciones y entornos cloud.
- 04Claridad en los entregables, métricas de desempeño y cumplimiento normativo (como NIS2).
- 05Escalabilidad flexible por usuarios, sedes o servicios tecnológicos.
Puesta en Marcha
Metodología de implementación
El despliegue se estructura en fases controladas:
- 1
Levantamiento inicial
Identificación de activos críticos, usuarios, sistemas y objetivos.
- 2
Diagnóstico de riesgos
Revisión de controles actuales, brechas y exposición externa.
- 3
Diseño de controles
Definición de medidas por capa (red, endpoints, cloud, SOC).
- 4
Implementación controlada
Configuración de herramientas, políticas y flujos de alerta.
- 5
Operación y monitoreo
Activación del seguimiento continuo y análisis de eventos.
- 6
Mejora continua
Revisión de métricas, incidentes y optimización de prioridades.
Enfoque tecnológico e integración con el ecosistema
La ciberseguridad empresarial se integra perfectamente con el ecosistema existente, conectando capas de protección, detección y respuesta bajo pilares de seguridad estandarizados:
EndpointsServidoresRedesFirewallsIdentidadesAplicacionesPlataformas cloud/SaaS
Asimismo, contempla la gestión de riesgos en la cadena de suministro TIC exigida por normativas vigentes.
Entregables, métricas y resultados esperados
Garantiza visibilidad estratégica para la dirección mediante:
- Diagnóstico inicial de seguridad, mapa de activos críticos y matriz de riesgos.
- Reportes de monitoreo, métricas de eventos e incidentes, y hallazgos priorizados.
- Recomendaciones de mejora, planes de acción, indicadores de exposición e indicadores de respuesta.
- Reportes ejecutivos y documentación detallada de procesos operativos.
FAQ
Preguntas frecuentes sobre ciberseguridad empresarial
¿Qué es la ciberseguridad empresarial?
Es el conjunto de procesos, controles y tecnologías que protegen datos, usuarios, redes, endpoints y servicios cloud frente a amenazas digitales.
¿Qué incluye una solución de ciberseguridad empresarial?
Diagnóstico, monitoreo, SOC gestionado, protección de endpoints, gestión de vulnerabilidades, respuesta a incidentes y cumplimiento.
¿Qué es un SOC gestionado?
Es un servicio externo que monitorea eventos de seguridad en tiempo real, analiza alertas, prioriza incidentes y coordina la respuesta ante amenazas.
¿Cuándo contratar ciberseguridad gestionada?
Cuando la empresa requiere mayor visibilidad, monitoreo continuo, soporte técnico especializado y cumplimiento normativo.
¿La ciberseguridad empresarial ayuda con NIS2?
Sí, facilita el diseño de controles técnicos y organizativos, procesos de gestión de riesgos y la notificación obligatoria de incidentes significativos.
¿El servicio reemplaza al equipo interno de TI?
No, lo complementa aportando metodología, herramientas especializadas, monitoreo y capacidad de respuesta experta.
¿Qué ocurre si se detecta un incidente?
Se analiza el evento, se clasifica según su criticidad, se notifica al cliente y se ejecutan las medidas de contención acordadas.
¿El servicio es escalable?
Sí, la solución crece de manera flexible según el aumento de usuarios, sedes, servicios cloud y exigencias operativas.
Diagnostica. Protege. Cumple.
Evalúa la seguridad de tu empresa
Antes de implementar o renovar una solución de seguridad, revisa el estado real de tu infraestructura, tus activos críticos y tus requisitos de cumplimiento.
HIT Communications acompaña a empresas en España que necesitan ciberseguridad empresarial, SOC gestionado, auditorías, cumplimiento normativo, monitoreo continuo y respuesta ante incidentes.
Conversemos
Conéctate al
futuro con HIT
Descubre cómo podemos transformar tu empresa. ¡Habla con uno de nuestros expertos ahora!
Contáctanos